Anonymisierte Daten und KI: die Rechtslage in der Schweiz
Wer Patienten- oder Kundendaten mit einem KI-Modell auswerten will, muss wissen, ob die Daten noch als Personendaten gelten. Davon hängt ab, was das revDSG, das Berufsgeheimnis oder das Steuergeheimnis verlangen. Der Beitrag erklärt die Rechtslage in der Schweiz. Sechs Prüffragen helfen, das eigene Vorhaben einzuordnen.
Leitfaden · Veröffentlicht 11.11.2026 · Aktualisiert 12.11.2026 · Joel Barmettler
Darf ich pseudonymisierte Daten an ein KI-Modell in den USA geben?
Oft ja, unter Bedingungen. Ersetzt ein Unternehmen nur die Namen durch Codes und behält den Schlüssel, bleiben die Daten für das Unternehmen selbst Personendaten: Das Unternehmen braucht einen Vertrag mit dem Anbieter und für die USA in der Regel Standarddatenschutzklauseln. Kann der Empfänger mit vernünftigem Aufwand keine Person erkennen, gelten die Daten nach der Botschaft zum revDSG für den Empfänger nicht als Personendaten. Gerichtlich geklärt ist das nicht.
Ein Beispiel, das sich durch diese Serie zieht: Eine Hausarztpraxis im Knonaueramt will die eigenen Patientendaten mit einem KI-Modell in den USA auswerten, etwa mit ChatGPT oder Claude. Praxis und Patientinnen sind erfunden, die Bevölkerungszahlen des Bundesamts für Statistik (BFS) sind echt. Vorher ersetzt die Praxis die Namen durch Codes. Die Patientin aus dem ersten Teil, Hildegard Kaufmann, 87, aus Maschwanden, steht dann als «P-0001» in der Tabelle, mit Geburtsdatum, Wohngemeinde und der Diagnose Herzinsuffizienz. Die Liste, welcher Code zu welchem Namen gehört, behält die Praxis für sich. Diese Technik heisst Pseudonymisierung. Wie wenig die Pseudonymisierung allein schützt, hat der erste Teil dieser Serie gezeigt: In der Schweiz sind 72 Prozent der Einwohner schon anhand von Geburtsdatum, Geschlecht und Wohngemeinde eindeutig zu erkennen. In Maschwanden mit 669 Einwohnern ist Hildegard Kaufmann die einzige Frau des Jahrgangs 1939.
Was verlangt das Gesetz, bevor eine solche Datenbank an ein Cloud-Modell, ein externes Entwicklungsteam oder einen KI-Agenten weitergegeben wird? Die Frage stellt sich für Kundendaten eines Unternehmens genauso. Bei der Praxis kommt dazu: Gesundheitsdaten gelten nach dem Datenschutzgesetz als besonders schützenswert. Ärztinnen und Ärzte sind ausserdem nach Art. 321 StGB zur Verschwiegenheit verpflichtet. Die Antwort hat mehrere Schichten. Das Datenschutzgesetz legt fest, was Personendaten sind und wen das Datenschutzgesetz schützt. Das Datenschutzgesetz regelt auch, wer über die Weitergabe entscheidet. Für manche Daten gelten Geheimhaltungspflichten, die weiter gehen als das Datenschutzgesetz. Für Behörden kommt das kantonale Recht dazu. Dieser Beitrag geht die Schichten der Reihe nach durch und endet mit einem Prüfpfad, mit dem Sie den eigenen Fall durchgehen.
Was das Gesetz als Personendaten zählt
Das revidierte Datenschutzgesetz, kurz revDSG, definiert Personendaten als «alle Angaben, die sich auf eine bestimmte oder bestimmbare natürliche Person beziehen».[1] Bestimmt ist eine Person, wenn ihr Name dabeisteht. Bestimmbar ist sie, wenn sich herausfinden lässt, wer gemeint ist. Bei der Anonymisierung geht es genau um diese Bestimmbarkeit.
Seit dem 1. September 2023 gilt das Gesetz nur noch für natürliche Personen. Das alte Datenschutzgesetz schützte auch Firmen. Die Botschaft zur Revision hält ausdrücklich fest, dass das neue Gesetz auf juristische Personen «nicht mehr anwendbar» ist.[2] Eine Tabelle mit Umsätzen von Firmenkunden fällt damit nicht unter das revDSG. Die Spalte mit dem Namen der Ansprechperson schon.
Anonymisierte Daten fallen nicht unter das Gesetz. Der EDÖB beschreibt Anonymisierung im rechtlichen Sinn so: Personendaten werden «unumkehrbar so» verändert, dass Personendaten «ohne unverhältnismässigen Aufwand nicht mehr Rückschlüsse auf eine konkrete Person zulassen».[3] Das Gesetz selbst verlangt ebenfalls eine Anonymisierung, etwa sobald Daten für den Bearbeitungszweck nicht mehr nötig sind (Art. 6 Abs. 4).[1]
Souverana ist keine Anwaltskanzlei. Dieser Beitrag ordnet die Rechtslage ein und ersetzt keine Rechtsberatung. Die wörtlichen Zitate sind am Originaltext geprüft, Stand November 2026.
Bestimmbar für wen: Es kommt auf den Empfänger an
Ob sich eine Person bestimmen lässt, hängt auch davon ab, wer den Datensatz in der Hand hat und was er sonst noch weiss. Die Grafik zeigt das an der pseudonymisierten Patientenliste der erfundenen Hausarztpraxis. Zeile P-0001 ist Hildegard Kaufmann. Wählen Sie die Sicht und die Genauigkeit der Merkmale, die der Empfänger erhält. Je gröber die Merkmale, desto mehr echte Frauen kommen für die Zeile infrage. Gleichzeitig lässt sich weniger genau auswerten, etwa pro Gemeinde.
Das Bundesgericht hat das 2010 im Fall Logistep festgehalten. Die Firma hatte IP-Adressen von Tauschbörsennutzern gesammelt und an Rechteinhaber weitergegeben. Die Bestimmbarkeit beurteile sich «aus der Sicht des jeweiligen Inhabers der Information», schrieb das Gericht. Und: «Ist der Aufwand derart gross, dass nach der allgemeinen Lebenserfahrung nicht damit gerechnet werden muss, dass ein Interessent diesen auf sich nehmen wird, liegt keine Bestimmbarkeit vor.» Neben dem Aufwand zählt auch, welches Interesse jemand an der Identifizierung hat. Im konkreten Fall bejahte das Gericht die Bestimmbarkeit: Logistep selbst konnte die Nutzer nicht erkennen, die Rechteinhaber nach der Weitergabe aber schon. Den umgekehrten Fall, in dem nur der Absender den Schlüssel hat, hat das Bundesgericht nicht entschieden.[4]
Für diesen Fall gibt es eine andere Quelle: die Botschaft des Bundesrats zum revDSG. Die Botschaft hält fest, das Gesetz gelte nicht für anonymisierte Daten, wenn eine Re-Identifizierung durch Dritte unmöglich ist oder «nur mit einem hohen Aufwand möglich wäre, den kein Interessent auf sich nehmen würde. Das gilt ebenfalls für pseudonymisierte Daten.» Bei Forschung, Planung oder Statistik nennt die Botschaft das Vorgehen, bei dem der Absender pseudonymisierte Daten weitergibt und den Schlüssel behält, eine «faktische Anonymisierung».[2] Die Botschaft erläutert das Gesetz, bindet die Gerichte aber nicht.
In der EU hat der Gerichtshof im September 2025 einen ähnlichen Fall entschieden. Der Einheitliche Abwicklungsausschuss SRB, eine EU-Behörde, hatte pseudonymisierte Stellungnahmen an das Beratungsunternehmen Deloitte gegeben. Pseudonymisierte Daten müssen «nicht in jedem Fall und für jede Person» als personenbezogen gelten, hielt das Gericht fest. Voraussetzung ist, dass der Empfänger die Pseudonymisierung nicht rückgängig machen und die Personen auch nicht über andere Merkmale wiederfinden kann. Für den SRB als Absender blieben die Daten aber Personendaten. Die Pflicht des SRB, die Betroffenen über Deloitte als Empfängerin zu informieren, galt deshalb unabhängig davon.[5]
Die Aufsichtsbehörden legen einen strengeren Massstab an als die Botschaft. Der EDÖB schreibt im Leitfaden zu den technischen Massnahmen von 2024, bei pseudonymisierten Daten bestehe «nach wie vor das Risiko einer Re-Identifikation». Pseudonymisierte Daten «gelten daher weiterhin als Personendaten». Zur Sicht des Empfängers äussert sich der EDÖB dort nicht.[3] Der Europäische Datenschutzausschuss EDPB hält im Entwurf der Leitlinien zur Pseudonymisierung von Januar 2025 dasselbe fest, auch wenn Daten und Schlüssel bei verschiedenen Stellen liegen.[6] Der Entwurf des EDPB zur Anonymisierung vom Juli 2026 folgt dagegen dem Gerichtshof und beurteilt die Anonymität aus der Sicht des jeweiligen Empfängers.[7]
Wie sich die Rechtslage entwickelt hat, zeigt der Zeitstrahl.
Bundesgericht im Fall Logistep
Die Bestimmbarkeit beurteilt sich aus der Sicht dessen, der die Daten hat. Bei einer Weitergabe genügt, dass der Empfänger die Personen identifizieren kann.
Botschaft zum revDSG
Pseudonymisierte Daten fallen nicht unter das Gesetz, wenn eine Re-Identifizierung nur mit einem Aufwand möglich wäre, den kein Interessent auf sich nimmt.
Amtsgeheimnis erfasst Hilfspersonen
Art. 320 StGB gilt ausdrücklich auch für Hilfspersonen von Behörden.
revDSG in Kraft
Das Datenschutzgesetz schützt nur noch natürliche Personen, Firmendaten fallen heraus.
Leitfaden des EDÖB
Der EDÖB behandelt pseudonymisierte Daten weiterhin als Personendaten.
Swiss-U.S. Data Privacy Framework
Zertifizierte US-Firmen gelten als Empfänger mit angemessenem Schutz.
Gerichtshof der EU im Fall SRB
Pseudonymisierte Daten sind nicht für jeden Empfänger personenbezogen. Die Informationspflicht des Absenders bleibt.
Resolution der kantonalen Datenschutzbeauftragten
Geheime Daten von Behörden sind in internationalen Cloud-Diensten meist unzulässig, ausser wenn die Behörde die Daten selbst verschlüsselt.
Endfassungen der EDPB-Leitlinien
Die Entwürfe zur Pseudonymisierung vom Januar 2025 und zur Anonymisierung vom Juli 2026 sind noch nicht verabschiedet.
Für die Praxis heisst das: Der Ansatz, der auf den Empfänger abstellt, ist in der Schweiz vertretbar, solange das Unternehmen den Ansatz belegen kann. Gerichtlich geklärt ist dieser Ansatz für diese Lage nicht. Wer sich darauf stützt, muss zeigen können, dass der Empfänger mit vernünftigem Aufwand keine Person erkennen kann. Wie schnell Geburtsdatum und Wohnort diese Annahme widerlegen, hat der erste Teil dieser Serie gezeigt.
Wer über die Weitergabe entscheidet
Das revDSG unterscheidet zwei Rollen. Verantwortlicher ist, wer über Zweck und Mittel einer Bearbeitung entscheidet, meist das Unternehmen, dessen Kunden in der Datenbank stehen. Auftragsbearbeiter ist, wer Personendaten im Auftrag des Verantwortlichen bearbeitet: das Softwarehaus, der KI-Integrator, der Cloud-Anbieter.
Art. 9 revDSG setzt dem Auftragsbearbeiter enge Grenzen. Der Auftragsbearbeiter darf die Daten nur so bearbeiten, «wie der Verantwortliche selbst es tun dürfte». Einen weiteren Dritten darf der Auftragsbearbeiter «nur mit vorgängiger Genehmigung des Verantwortlichen» beiziehen.[1]
Daraus folgt eine Regel, die Projektteams leicht übersehen. Ein Entwicklungsteam, das eine Kopie der Kundendatenbank erhält, darf nicht selbst entscheiden, die Daten zu pseudonymisieren und einem KI-Modell zu geben. Schon das Pseudonymisieren ist eine Bearbeitung von Personendaten. Ob das Ergebnis für den Empfänger ausreichend anonym ist, beurteilt am verlässlichsten, wer die übrigen Daten und den Zweck kennt. Die Arbeit kann der Verantwortliche delegieren. Die Entscheidung und die Verantwortung bleiben beim Verantwortlichen.
Wo Geheimnisse strenger sind als das Datenschutzgesetz
Für einen Teil der Daten gehen andere Gesetze weiter als das revDSG. Das Amtsgeheimnis (Art. 320 StGB) und das Berufsgeheimnis (Art. 321 StGB) gelten daneben.[8] Ebenso das Bankgeheimnis (Art. 47 Bankengesetz) und das Steuergeheimnis (Art. 110 DBG und Art. 39 StHG).[9–11] Art. 9 revDSG verbietet die Übergabe an einen Auftragsbearbeiter ausdrücklich, wenn eine gesetzliche oder vertragliche Geheimhaltungspflicht entgegensteht.[1]
Was das für Kanzleien, Praxen und Treuhänder heisst, steht im Beitrag zum Berufsgeheimnis: Geschützt ist, was der Berufsperson anvertraut wurde oder was sie in ihrem Beruf wahrgenommen hat. Wer solche Daten an einen Dienstleister geben will, braucht eine Einwilligung oder zusätzliche Vertragsklauseln. Für die Hausarztpraxis aus dem Einstieg gilt das Berufsgeheimnis zusätzlich zum revDSG: Die Diagnose von Hildegard Kaufmann hat die Ärztin oder der Arzt in der Sprechstunde erfahren. Beim Amtsgeheimnis hat der Gesetzgeber 2023 die Hilfspersonen von Behörden ausdrücklich im Gesetz verankert. Ein Dienstleister, der als Hilfsperson einer Behörde arbeitet, untersteht damit selbst dem Amtsgeheimnis. Nicht jeder Anbieter lässt sich aber als Hilfsperson beiziehen, darauf weisen die kantonalen Datenschutzbeauftragten ausdrücklich hin.[12]
Bei Firmendaten zeigt sich der Unterschied zum revDSG am deutlichsten. Das Steuergeheimnis verpflichtet die mit dem Vollzug der Steuergesetze betrauten Personen zum Stillschweigen «über Tatsachen, die ihm in Ausübung seines Amtes bekannt werden».[10] Der Wortlaut ist nicht auf natürliche Personen beschränkt. Das Steuergeheimnis erfasst damit auch Angaben über Firmen, etwa Gewinn, Kapital und Beteiligungen einer Aktiengesellschaft, obwohl das Datenschutzgesetz Firmen seit 2023 nicht mehr schützt. Ausnahmen gelten nur, wo das Bundesrecht oder das kantonale Recht eine Auskunft vorsieht.[11] Ein Steueramt, das Veranlagungen mit KI auswerten will, muss deshalb auch die Firmendaten schützen.
Ob die Weitergabe pseudonymisierter Daten ein Geheimnis offenbart, beantworten weder das Gesetz noch die Botschaft ausdrücklich. Wer solche Daten mit KI auswerten will, sollte diese Frage vor dem ersten Export rechtlich prüfen lassen. Das gilt auch für die Hausarztpraxis, bevor die pseudonymisierte Patientenliste an ein KI-Modell geht.
Behörden: kantonales Recht und die Haltung der Datenschutzbeauftragten
Für Gemeinden, Kantone und ihre Betriebe gilt das kantonale Datenschutzrecht, für Bundesstellen das revDSG. Die kantonalen Datenschutzbeauftragten sind in der Konferenz privatim zusammengeschlossen. Am 18. November 2025 hat die Konferenz privatim eine Resolution zur Cloud verabschiedet. In der Resolution hält die Konferenz es «in den meisten Fällen (wie namentlich M365) für unzulässig», wenn öffentliche Organe besonders schützenswerte oder geheime Personendaten in Cloud-Dienste grosser internationaler Anbieter auslagern. Eine solche Auslagerung sei nur möglich, wenn die Behörde die Daten selbst verschlüsselt und der Anbieter keinen Zugang zum Schlüssel hat.[12] Der Kanton Glarus hat sich der Resolution nicht angeschlossen.
Zu pseudonymisierten Daten äussert sich die Resolution nicht. Das Cloud-Merkblatt von privatim vom Oktober 2026 erwähnt pseudonymisierte Daten nur für Telemetrie- und Protokolldaten, die der Anbieter über die Nutzung des Dienstes erzeugt. Weitergehende Auswertungen davon seien nur «mit anonym erhobenen oder vorgängig anonymisierten bzw. wirksam pseudonymisierten Daten zulässig».[13]
Für KI hat das eine praktische Folge: Ein Sprachmodell kann einen Text nur im Klartext verarbeiten. Während ein Sprachmodell den Text verarbeitet, lässt sich die Verschlüsselung, die privatim verlangt, deshalb nicht aufrechterhalten. Für geheime Daten von Behörden kommt praktisch vor allem ein Modell infrage, das die Behörde selbst oder ein Schweizer Partner in ihrem Auftrag betreibt. Offen ist, ob das Amtsgeheimnis gewahrt bleibt, wenn die Daten für den Anbieter anonym sind.
Was in ein Anonymisierungskonzept gehört
Wer sich darauf stützt, dass Daten für den Empfänger anonym sind, muss das belegen können. Dafür reicht in der Regel ein schriftliches Konzept von wenigen Seiten. Das Konzept beantwortet sechs Fragen.
Wer erhält die Daten, wozu? Der Empfänger und der Zweck bestimmen, welches Zusatzwissen jemand haben könnte. Ein Entwicklungsteam im Ausland weiss in der Regel weniger über Ihre Kunden als ein Partner in derselben Branche.
Welches Restrisiko ist akzeptiert? Das Bundesgericht misst die Bestimmbarkeit an einem Aufwand, den nach allgemeiner Lebenserfahrung kein Interessent auf sich nimmt. Das Konzept legt dar, wie das Unternehmen diesen Massstab auslegt und warum.
Was könnte ein entschlossener Angreifer herausfinden? Die britische Datenschutzbehörde ICO beschreibt dafür den «Motivated Intruder Test». Die ICO denkt dabei an eine fähige Person, die jemanden identifizieren will. Diese Person hat Zugang zum Internet, zu Bibliotheken und öffentlichen Registern und setzt übliche Recherchetechniken ein. Zu den Quellen, die ein solcher Angreifer nutzen kann, zählt die ICO ausdrücklich generative KI-Chatbots.[14]
Wie wurde gemessen? Die Messgrössen aus dem ersten Teil gehören mit den Werten ins Konzept: wie viele Kombinationen von Geburtsjahr, Geschlecht und Wohnort seltener als fünfmal vorkommen und wie mit den seltenen Kombinationen verfahren wurde.
Wo liegt der Schlüssel? Der Schlüssel zu den Pseudonymen bleibt beim Verantwortlichen, getrennt von den Daten und mit wenigen Berechtigten. Der EDÖB rät von einfachen Hashwerten ab, weil sich mit einer Liste von Namen leicht prüfen lässt, welcher Hashwert zu welcher Person gehört. Der EDÖB empfiehlt einen Hash mit geheimem Schlüssel.[3]
Wer hat freigegeben, wann wird wiederholt? Der Verantwortliche gibt frei und hält Datum und Namen fest. Die Prüfung wird wiederholt, sobald sich Daten, Empfänger oder Technik ändern. Die Botschaft zum revDSG verlangt ausdrücklich, auch die «Weiterentwicklung» der Technologien zu berücksichtigen.[2]
Darf die pseudonymisierte Datenbank zu einem US-Modell?
Mit diesen Bausteinen lässt sich die Frage vom Anfang beantworten. Es gibt zwei Fälle.
Erster Fall: Die Daten bleiben für den Anbieter Personendaten. Das ist der Normalfall, sobald Geburtsdatum, Wohnort oder Freitext in den Daten stehen. Dann braucht es einen Geschäftstarif mit Auftragsbearbeitungsvertrag. Bei ChatGPT und Claude sind das die Tarife Team, Enterprise und die API. Die Zürcher Kanzlei VISCHER hat die Verträge beider Anbieter im Juli 2026 geprüft: Die Verträge decken besonders schützenswerte Daten wie Gesundheitsdaten nicht ab.[15, 16] Die Übermittlung in die USA gilt seit dem 15. September 2024 als angemessen geschützt, wenn das US-Unternehmen im Swiss-U.S. Data Privacy Framework zertifiziert ist.[17]
Kennzahl
0 von 2Quelle: Offizielle Data Privacy Framework List des US-Handelsministeriums, abgefragt am 11.11.2026
Die Übermittlung an diese beiden Anbieter braucht deshalb eine andere Grundlage. In der Praxis sind das Standarddatenschutzklauseln, die der EDÖB anerkannt hat (Art. 16 Abs. 2 revDSG).[1, 18] Ob die Klauseln vereinbart sind, zeigt der Auftragsbearbeitungsvertrag des Anbieters. Ausserdem muss die Datenschutzerklärung auf die Übermittlung hinweisen.
Zweiter Fall: Die Daten sind für den Anbieter faktisch anonym. Der Schlüssel bleibt im Haus. Geburtsdatum und Wohnort sind so weit vergröbert, dass keine seltenen Merkmalskombinationen mehr übrig bleiben. Freitext ist entfernt oder bereinigt. Dann gelten die Daten für den Anbieter nach der Botschaft zum revDSG nicht als Personendaten. Im eigenen Unternehmen bleiben die Daten Personendaten, mit den Pflichten nach revDSG. Dazu gehört, in der Datenschutzerklärung über die Empfänger zu informieren. Das Anonymisierungskonzept belegt, warum der zweite Fall vorliegt.
Für die Hausarztpraxis aus dem Einstieg heisst das: Bleiben die Patientendaten für den Anbieter Personendaten, decken die Verträge von OpenAI und Anthropic die Gesundheitsdaten nach der Prüfung von VISCHER nicht ab. Für den zweiten Fall muss die Praxis die Merkmale vergröbern. Solange Geburtsdatum und Gemeinde in der Tabelle stehen, passt die Zeile von Hildegard Kaufmann auf genau eine Frau in Maschwanden. Mit Jahrgang und Bezirk kommen 107 Frauen infrage, mit Altersgruppe und Bezirk 526 Frauen.
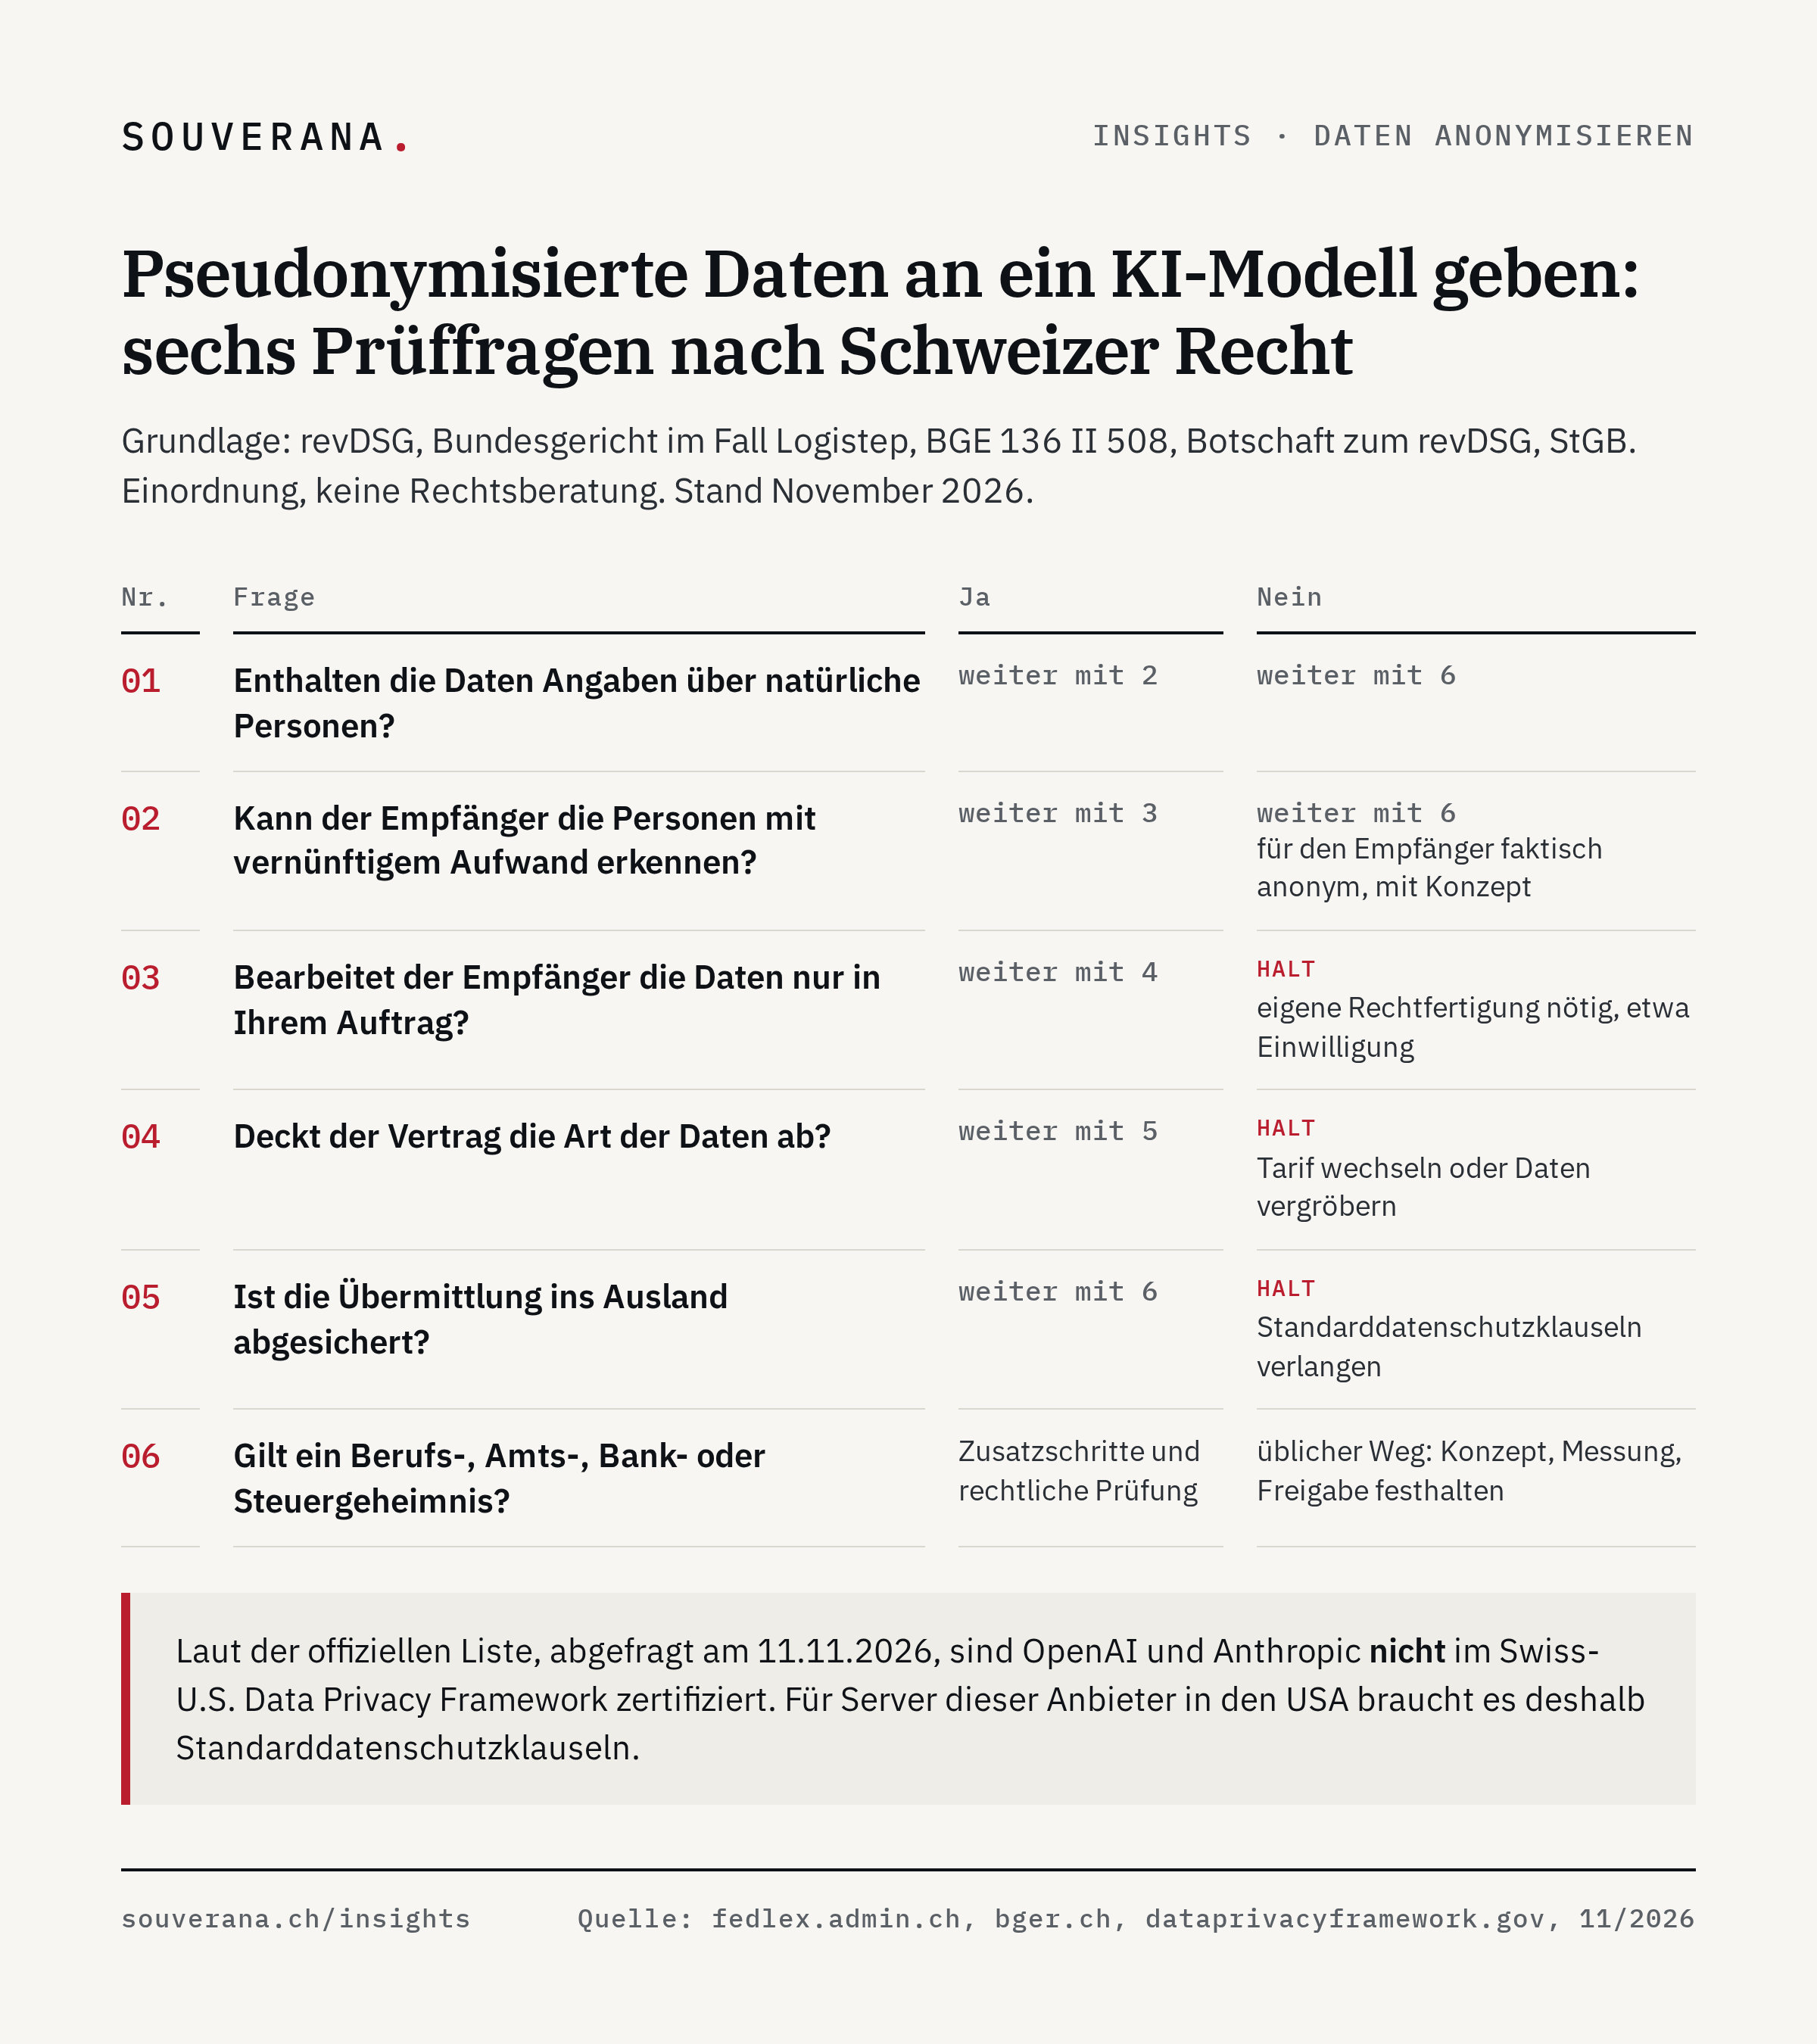
Für Daten unter Berufs- oder Amtsgeheimnis gilt in beiden Fällen zusätzlich, was im Abschnitt zu den Geheimnissen steht. Die Patientendaten der Praxis unterstehen dem Berufsgeheimnis. Welche Schritte im eigenen Fall nötig sind, zeigt der Prüfpfad. Beantworten Sie die Fragen der Reihe nach.
So starten Sie
- 01
Rollen klären
Festhalten, wer Verantwortlicher ist und welche Dienstleister im Auftrag arbeiten. Die Dienstleister schriftlich anweisen, Daten nur nach Freigabe an weitere Stellen oder KI-Modelle weiterzugeben.
- 02
Geheimnisse markieren
Die Datenbestände kennzeichnen, die einem Berufs-, Amts-, Bank- oder Steuergeheimnis unterstehen. Für diese Bestände gilt zusätzlich die Prüfung aus dem Abschnitt zu den Geheimnissen.
- 03
Verträge prüfen
Beim KI-Anbieter nachsehen, ob der Auftragsbearbeitungsvertrag die Datenart abdeckt und ob Standarddatenschutzklauseln oder eine Zertifizierung vorliegen.
- 04
Konzept schreiben
Für Weitergaben, die auf der Anonymität beim Empfänger beruhen, ein Anonymisierungskonzept anlegen, das die Messung, die Ablage des Schlüssels und die Freigabe festhält. Die Vorlage steht im PDF zu diesem Beitrag.
Quellen
Für die Geschäftsleitung
Dieses Dossier als PDF
Den vollständigen Beitrag plus eine kompakte Management-Zusammenfassung und Checkliste, als PDF zum Speichern und Weiterleiten.
Sie erhalten das PDF sofort. Mit dem Absenden stimmen Sie zu, dass Souverana Sie zu diesem Thema kontaktieren darf. Verarbeitung in der Schweiz/EU, keine Weitergabe an Dritte, Widerruf jederzeit (revDSG).
Häufige Fragen
- Sind pseudonymisierte Daten nach revDSG Personendaten?
- Für das Unternehmen, das den Schlüssel hat, ja. Für einen Empfänger ohne Schlüssel kommt es darauf an, ob der Empfänger die Personen mit vernünftigem Aufwand erkennen kann. Kann der Empfänger das nicht, sind die pseudonymisierten Daten für den Empfänger nach der Botschaft zum revDSG keine Personendaten. Gerichtlich geklärt ist das nicht. Der EDÖB legt einen strengeren Massstab an. Das ist eine Einordnung, keine Rechtsberatung.
- Darf ich pseudonymisierte Kundendaten an ChatGPT oder Claude geben?
- In einem Geschäftstarif mit Auftragsbearbeitungsvertrag in der Regel ja, wenn die Daten keine besonders schützenswerten Angaben und keine Berufsgeheimnisse enthalten. Patientendaten einer Arztpraxis sind Gesundheitsdaten und unterstehen zusätzlich dem Berufsgeheimnis. Für Patientendaten genügt der Geschäftstarif allein deshalb nicht. OpenAI und Anthropic waren im November 2026 nicht im Swiss-U.S. Data Privacy Framework zertifiziert. Die Übermittlung an OpenAI und Anthropic braucht deshalb Standarddatenschutzklauseln. Das ist eine Einordnung, keine Rechtsberatung.
- Gilt das revDSG für Daten über Firmen?
- Nein. Seit dem 1. September 2023 schützt das revDSG nur noch natürliche Personen. Angaben über die Kontaktpersonen einer Firma bleiben aber Personendaten. Firmendaten können zudem unter das Steuergeheimnis, das Bankgeheimnis oder vertragliche Geheimhaltungspflichten fallen.
- Was gehört in ein Anonymisierungskonzept?
- Das Konzept hält fest, wer die Daten erhält und wozu. Das Konzept nennt das akzeptierte Restrisiko und das, was ein entschlossener Angreifer zusätzlich wissen könnte. Das Konzept beschreibt, wie die Anonymität gemessen wurde, wo der Schlüssel liegt, wer die Weitergabe freigegeben hat und wann die Prüfung wiederholt wird. Das Konzept soll belegen, warum der Empfänger nach dem Massstab des Bundesgerichts mit vernünftigem Aufwand keine Person erkennen kann.
- Dürfen Behörden pseudonymisierte Daten in eine internationale Cloud geben?
- Massgebend ist das kantonale Datenschutzrecht. Die kantonalen Datenschutzbeauftragten halten es in den meisten Fällen für unzulässig, besonders schützenswerte oder geheime Personendaten an Cloud-Dienste grosser internationaler Anbieter auszulagern, ausser wenn die Behörde die Daten selbst verschlüsselt. Das hält ihre Resolution vom 18. November 2025 fest. Zu pseudonymisierten Daten äussert sich die Resolution nicht.
Diesen Beitrag teilen
Fertig formatierte Grafiken und ein Textvorschlag für Ihren LinkedIn-Post: herunterladen, kopieren, posten.
Textvorschlag
Wollen Sie Patienten- oder Kundendaten mit ChatGPT oder Claude auswerten und haben die Namen vorher durch Codes ersetzt?

Ob das genügt, hängt in der Schweiz zuerst an einer Frage: Kann der Empfänger die Menschen in den Daten mit vernünftigem Aufwand wiedererkennen? Das Bundesgericht hat 2010 im Fall Logistep festgehalten, dass es auf die Sicht dessen ankommt, der die Daten hat. Die Botschaft zum revDSG wendet das ausdrücklich auf pseudonymisierte Daten an. Ein Gericht hat diesen Fall noch nicht entschieden.

Für Ihr eigenes Unternehmen bleiben die Daten Personendaten, denn Sie haben den Schlüssel. Für OpenAI und Anthropic gilt zusätzlich: Beide sind nicht im Swiss-U.S. Data Privacy Framework zertifiziert. Wir haben das am 11. November 2026 auf der offiziellen Liste geprüft. Unser Schluss: Wer pseudonymisierte Daten mit KI auswertet und sich auf die Anonymität beim Empfänger stützt, braucht dafür einen schriftlichen Beleg.

Im Beitrag stehen die Rechtsprechung, die Haltung des EDÖB und der kantonalen Datenschutzbeauftragten, die Rolle von Steuer- und Bankgeheimnis und ein interaktiver Prüfpfad mit sechs Fragen. Im PDF: eine Vorlage für das Anonymisierungskonzept. Einordnung, keine Rechtsberatung. Link in den Kommentaren.

#Datenschutz #revDSG #Anonymisierung #KI #Schweiz